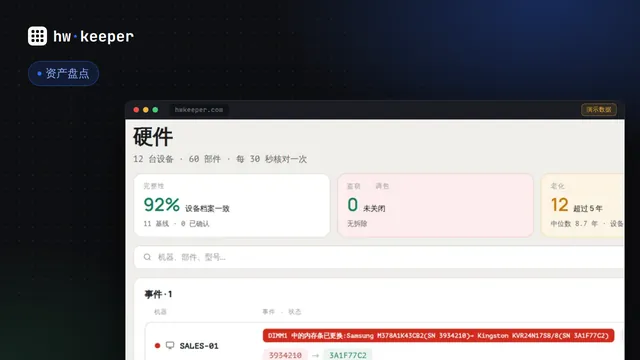
发现被拆走的硬盘 · 按每块存储设备的序列号识别

电脑里的硬盘被拆走了。15 分钟内您就会知道。

而不是等到数据泄露才发现。代理程序记录每块存储设备的序列号,电脑档案里能看到这台机器是否开启了加密——这就是损失几百块钱和一场必须向客户、向监管部门通报的数据泄露之间的区别。

BUH-07 · 财务部 · Windows 11online
硬件组件 · 硬盘 1 → 0 · 快照 #2 214 · 14:02
CPUIntel Core i5-12400BX8071512400OK
RAM2 × 8 GB Kingston8C5A…1D · 8C5A…22OK
SSDSamsung 870 EVO 1 TBS6PPNX0T4… → —缺失
GPUIntel UHD 730—OK
14:02 硬盘缺失 · CRITICAL → Telegram、邮件、工单 #418
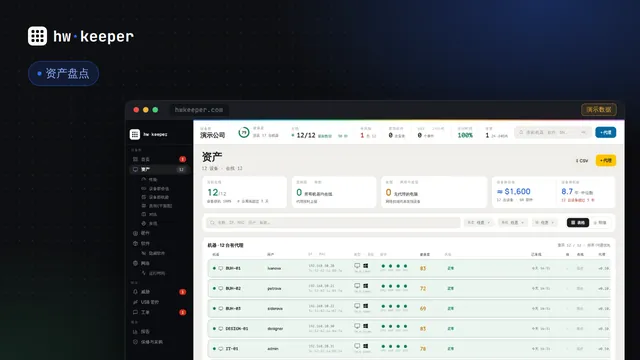
发现显卡被调包 · 显示原来装的和现在装的

显卡被调包成便宜货。我们会发现。

一块 GPU 动辄上千元,实验室和机房里最先丢的就是它。我们记住每块显卡的型号,并明确告诉您:原来是什么、现在是什么、什么时候换的。告警会比任何人提交工单都早。

LAB-12 · 实验室 · 快照 #124 → #125online
变更 · 周五 13:47 · 非工作时间
之前NVIDIA GeForce RTX 4090 · 24 GB快照 #124
现在NVIDIA GeForce RTX 3060 · 12 GB · 便宜一个数量级快照 #125
CPUAMD Ryzen 9 7950X无变化OK
RAM4 × 16 GB无变化OK
13:47 显卡已更换 · CRITICAL → Telegram、工单 #419
发现陌生的远程访问工具 · 安装后 15 分钟内

会计的电脑上出现了 AnyDesk。赶在攻击者之前知道。

不是您装的远程控制工具,是企业遭受攻击的头号入口。任何新软件安装后 15 分钟内都能看到;您自己的工具标记为“允许”,其余的一眼就能看出来。

BUH-03 · 财务部 · 24 小时内软件online
已安装软件 · 41 → 43 · 一夜新增两个
+ newAnyDesk 8.1.013:10 安装 · 不在名单内新增
okScreenConnect 24.1您的工具 · 已允许OK
+ newTeamViewer 1509:42 安装 · 不在名单内新增
okSlack 4.39—OK
13:10 规则“新增远程访问软件” → Telegram 通知总经理、工单
发现陌生 U 盘 · 每 15 秒检查一次

陌生 U 盘已被拦截,等您批准后才能用。

存储设备会与白名单比对;在 Windows 和 Linux 上,代理程序会先把它拦下,直到您做出决定。通知发到 Telegram,在控制台点一下即可放行。

Telegram · hw·keeper bot · REC-01 上的 USB:0 → 1 个未知12:58
hw·keeper
REC-01 · 前台
未知 USB 存储设备已被拦截。
Kingston DataTraveler 64 GB · VID 0951 · PID 1666
用户 reception · 12:58
在 hw·keeper 控制台中打开
发现内存被调包 · 每根内存条的序列号

内存条被调包成小容量。原来 32 GB,现在 24 GB。

普通资产台账只会显示“24 GB”,却说不出是哪根内存条、什么时候没的。我们保存每个内存模块的序列号——即使总容量没变,调包也逃不过。

CLASS-2-09 · 电脑教室 · 内存online
4 个插槽 · 32 GB → 24 GB · 少了 8 GB
DIMM1 · 12:15 被更换
16 GB → 8 GB
8C5A…1D → 2F19…7B
DIMM2 · 无变化
16 GB
8C5A…22
DIMM3
—
空
DIMM4
—
空
12:15 内存模块已更换 · 16 GB → 8 GB · CRITICAL → Telegram、工单 #420 · PDF 发给资产管理员
发现挖矿程序和违禁软件 · 15 分钟内

工作站半夜在跑挖矿程序。电费您出,币归别人。

新软件安装后 15 分钟内就能看到,不用等电费账单来提醒。现成的挖矿程序黑名单一键启用。

DESIGN-04 · 设计部 · 24 小时内软件online · 9 小时 40 分钟
已安装软件 · 58 → 60 · 都在夜里
+ newXMRig 6.2102:14 安装 · 挖矿程序禁止
+ newNiceHash Miner02:16 安装 · 挖矿程序禁止
okAdobe Photoshop 2026—OK
okFigma—OK
02:14 挖矿程序 · 该机器自 17:30 起未关机 · CRITICAL → Telegram、工单 #421
发现 BIOS 变更 · 下一次快照即可发现

有人半夜改了 BIOS。第二天早上没人承认。

BIOS 版本变化是被人动过手脚的早期信号。下一次快照就能发现,精确到时间,趁还没出大事。Secure Boot 和 TPM 的状态也记录在每台电脑的档案里。

SRV-02 · 机房 · BIOS 与固件online
夜间变更 · 0 → 1 · 03:14
BIOS版本2.17.0 → 2.18.0 · 03:14REVIEW
Secure Boot启动保护已开启OK
TPM 2.0已启用无变化OK
03:14 BIOS 版本在夜间被修改 → Telegram 通知值班人员、工单 #422
发现显示器被断开 · 按序列号识别

显示器 23:40 被断开。第二天早上办公室里没有它了。

每台显示器我们都按序列号识别(序列号写在显示器内部,叫做 EDID)。非工作时间断开会带着精确时间记入日志,而不是一年后出现在盘点报告里。

OFFICE-15 · 15 号办公室 · 显示器与外设online
显示器 · 2 → 1 · 非工作时间
显示器DELL U2722D 27"S/N CN0…7K → — · 23:40 断开缺失
显示器DELL P2422H 24"S/N CN0…3MOK
USB键盘、鼠标无变化OK
23:40 显示器已断开 · CRITICAL → Telegram 通知保安、工单 #423 · 附序列号的 PDF
发现失联的笔记本 · 最后一次在线时间

笔记本已经失联第三天。员工昨天刚离职。

代理程序记录机器每一次上线。笔记本超过一天没有联络,日志里就会出现事件——您会在 HR 办完离职交接之前知道,而不是一个月后盘点时才发现。

LT-042 · 笔记本 · Dell Latitude 5540offline · 3 天 4 小时
状态 · online → offline · 自周一起失联
连接最后一次上线周一 27.09 · 18:12 · 在办公室3 天
通常每个工作日09:00–19:00正常
硬盘Samsung PM9A1 512 GB已开启加密OK
周二 18:12 笔记本失联超过一天 → 事件“失去联系”、工单 #425
01 / 09
50台电脑免费
4 种系统windows · macos · linux · android
~10 MB代理程序 · 单个文件
15 秒USB 检查间隔
hw·keeper — 公司全部电脑实时 · 15:07:43
电脑
248
在线
23193%
24 小时变更
17
告警
42 条严重
14:02BUH-07 硬盘缺失CRITICALSamsung 870 EVO 1 TB · S6PPNX0T4… → —
13:47LAB-12 显卡已更换CRITICALRTX 4090 → RTX 3060
13:10SALES-03 安装了 AnyDesk 8.1新增不在允许的远程访问工具名单内
12:58REC-01 未知 USB 存储设备REVIEWKingston DataTraveler 64 GB · 已拦截,等待批准
// 我们能发现什么

我们能发现什么。

代理程序每 15 分钟对比一次电脑里原来有什么、现在有什么。以下是它能发现的问题,用大白话说清楚。

S6PPNX0T4… → —CRITICAL

硬盘被拆走

存有工作文件的硬盘被从电脑里拆走。15 分钟内您会收到通知:哪块硬盘、序列号是多少、什么时候拆的。

RTX 4090 → RTX 3060

显卡被调包

昂贵的显卡被悄悄换成便宜货。我们记住每块显卡的型号,立刻告诉您:原来是什么、现在是什么、什么时候换的。

AnyDesk 新增ScreenConnect OK

陌生的远程访问

电脑上出现了不是您安装的远程控制软件。骗子正是这样进来的。安装后 15 分钟内我们就会发现。

Kingston 64GBREVIEW

插入了陌生 U 盘

电脑上插入了不在白名单里的 U 盘。在 Windows 和 Linux 上,它会被拦截,直到您做出决定。通知发到 Telegram,在控制台点一下即可放行。

32GB → 16GBS/N 8C5A…1D → 2F19…7B

内存被调包

一根内存条被拔走或换成了小容量的。普通盘点时总容量可能没变,但序列号变了。我们靠序列号发现。

BIOS 2.17 → 2.1803:14 · 夜间

BIOS 与显示器

有人半夜更新了 BIOS 或断开了显示器。这些同样会记入日志,精确到时间。

// 为什么普通资产管理看不到,而 HWKeeper 能看到

普通资产管理只显示现在装的是什么,记不住昨天装的是什么。

IT 资产管理软件和远程运维系统(也叫 RMM)只记录当前状态。HWKeeper 记住每个部件的序列号,并对比快照:之前是什么、现在是什么。同一台机器,在两套系统里是这样的:

普通资产管理 · 今天
内存8 GB
硬盘1 × 1 TB
显卡RTX 3060
U 盘—
一切正常
HWKeeper · 同一台机器
内存16 GB → 8 GB · 内存条 8C5A…1D 于 14:02 消失
硬盘1 × 1 TB · 序列号 S6PPNX0T4… → S6PP3Q1R8… · 已经换了一块硬盘
显卡RTX 4090 → RTX 3060 · 昨天 13:47 被更换
U 盘Kingston 64 GB · 12:58 插入 · 已拦截
4 项变更 · 2 项严重

HWKeeper 不替代您用来管理电脑的软件:补丁更新和远程访问仍然交给它。我们与它并行安装,告诉您它没注意到的事。

// 工作原理

一个小程序。装好一分钟就开始工作。

无需配置,无需维护。Windows、macOS 和 Linux 都只需一个 10 MB 的文件,后台运行,不打扰任何人。手机和平板另有 Android 应用。

01
处理器 · 内存 · 硬盘 · U 盘
→ 快照 #1

程序记下电脑里装了什么

安装后立即记录全部硬件及序列号、软件清单和已连接的设备。这就是基准。可以用安装包安装,也可以在终端里执行一条命令。

02
32 GB → 16 GB
快照 #124 → #125

每 15 分钟核对一次变化

新快照与上一份对比。只要有不同——内存条、硬盘、软件、U 盘——就会生成一条记录:之前是什么、现在是什么、什么时候变的。

03
如果 出现 AnyDesk
↓
那么 告警 · 拦截

通知什么,由您决定

规则很简单:“如果出现远程访问软件,就在 Telegram 上通知总经理”。还有免打扰时段——夜里只有严重问题才会打扰您。

04
邮件 · Telegram
→ 工单 #419

通知发到您一定看得到的地方

发到邮箱、Telegram,或通过 Webhook 发到您的工单系统。需要的话,每周还有一份全部电脑的简要汇总。

// 30 天报告 即将推出

一个月后,您清清楚楚地知道电脑都发生了什么。

想象每台电脑都有一本日记,每 15 分钟记下一次变化。30 天后,所有日记汇成一份报告——只有一页,有数字,没有技术术语。

30 天报告 · 示例有限公司 · 9 月 1–30 日48 台电脑 · 示例
17项变更您事先不知情
4项严重——需要处理
44 / 48台电脑无异常
本月日历 一格 = 一天
平静的一天有变化严重事件
具体变了什么 17 个事件
插入了不在白名单里的 U 盘全部已拦截 · 放行 6 个 · 禁止 3 个9
安装了远程访问软件AnyDesk ×2、TeamViewer ×1 · 不是您装的3
更换了电脑内部部件LAB-12 的显卡 · CLASS-2-09 的内存条2
修改了 BIOS 设置SRV-02 · 两次都在夜里2
硬盘被拆走BUH-07 · 当时未开启加密1
待办事项 3 项
  1. 找回 BUH-07 的硬盘。 9 月 10 日 14:02 被拆走,里面有客户数据库。
  2. 检查 LAB-12 的显卡。 自 9 月 17 日起,RTX 4090 变成了 RTX 3060。
  3. 问清是谁在 BUH-03 上装了 AnyDesk。 如果没人承认——把电脑交给安全负责人。
15分

报告怎么生成

程序每 15 分钟检查一遍每台电脑,记下变化:内存条、硬盘、U 盘、软件。就像一本自动记录的日记。

30天

报告里有什么

总共变了多少、哪些是严重的、发生在哪几天,第一页就是待办清单。没有 CPU 负载曲线,也没有需要上网查的术语。

1

谁需要它

总经理——确认公司里没有东西丢失。资产管理员——不用等到年度盘点才找丢了什么。IT 外包服务商——向客户证明钱花在了哪里。

这份报告正在开发中,示例中的数字仅作演示。目前产品里已有 180 份现成报表,并且每周发送一次邮件汇总。

// 能拿得出手的书面证明 即将推出

发现丢失,就能拿到证明:什么东西、在哪、何时、涉及谁。

发现丢失只是一半,接下来还要证明给总经理、保安、保险公司看。我们保存每个事件的序列号和精确时间,一键生成 PDF 证明。

示例
事件证明 #418hwkeeper.com · 示例有限公司
发生了什么
电脑中的硬盘被拆走
电脑
BUH-07 · 财务部
部件
Samsung 870 EVO 1 TB · 序列号 S6PPNX0T4…
之前
在位 · 10.09 13:47 检查
现在
缺失 · 10.09 14:02 检查
确切时间
9 月 10 日,13:47 至 14:02 之间
加密
这台电脑未开启加密——硬盘上的数据可被直接读取
已通知
总经理(Telegram,14:02)· 工单 #418
自动生成 · 10.09 14:03hwkeeper.com
👔

给总经理

丢了什么、什么时候、从哪台电脑——一页纸说清楚。不是“好像哪里不对”,而是带序列号的事实。

🔒

给保安

要调查丢失,就需要序列号和时间。证明里两样都有,精确到 15 分钟以内。

🛡️

给保险公司

保险公司会问:什么时候发生的、您是怎么知道的。在它开口之前,答案就已经准备好了。

🙋

给员工

也保护了清白的人:如果 14:02 那人正在吃午饭,证明会说明这一点——没有理由冤枉谁。

一键生成证明正在开发中。目前任意时间段的事件日志已可导出为表格或打印为 PDF。

// 安装

装好一分钟,电脑就出现在列表里。

下载安装包,运行,搞定。程序立刻开始上报数据:一分钟内收到这台电脑的第一份快照。无需配置,无需重启,无需等待。

1分钟

运行安装包一分钟后,就能看到第一批数据。之后程序自动运行:每 15 分钟检查一次电脑,一有变化就通知您。

0:00

运行安装包

一个文件,10 MB。密钥已内置,无需输入任何内容。

0:05

程序安装完成

后台运行,不弹窗口,不拖慢电脑。

0:30

生成第一份快照

硬件及序列号、软件清单、已连接的 U 盘。

1:00

电脑出现在列表中

快照已上传到服务器。您在仪表盘里就能看到这台机器,并可以为它设置规则。

15:00

第一次对比

第二份快照与第一份比对。从这一刻起,任何变化都是一个事件。

Windows

.exe 或 .msi · x64 和 ARM
10 MB · 无需安装任何依赖
获取安装包
密钥已内置——直接运行即可

macOS

Apple Silicon 和 Intel
单个文件或一条终端命令
获取安装包
密钥已内置

Linux

.deb、.rpm 或单个文件
普通电脑和 ARM 设备
获取安装包
或在终端执行一条命令

Android

.apk · Android 8 及以上
手机和平板
获取安装包
通过文件安装,无需 Google Play
  1. 登录您的账户
  2. 打开“代理程序”页面,选择您的操作系统
  3. 下载安装包或复制一条命令——密钥已内置

安装包专为您的账户生成,通过有时效的个人链接下载,不对外公开。

// 面向 IT 外包服务商(MSP)

您在为客户运维电脑?客户的显卡丢了,背锅的是您。

HWKeeper 帮您解决这个问题:在客户发现丢失之前,带序列号和时间的记录就已经在了。您带着答案上门,而不是带着解释。

先拿最小的客户试试:50 台电脑免费,不用谈预算。程序不影响您现有的运维管理系统,技术人员也无需重新培训。

  • 所有客户在一个账户里,彼此数据隔离开发中
  • 通过您的运维管理系统一次性部署到客户的所有电脑(NinjaOne、Datto、ConnectWise、Action1)开发中
  • 告警自动转为您系统中的工单(HaloPSA、Autotask、ConnectWise)开发中
  • 带有您公司 Logo 的客户报告开发中

面向 IT 外包服务商的套餐稍后推出

按电脑计价,所有客户合并一张账单,您自己的电脑免费。留下邮箱,开放时我们通知您。

已记录。套餐开放时我们会写信给您。
发送失败。请一分钟后再试。
// 价格

免费。全部功能都包含。

没有试用期,不用绑卡,没有付费套餐。50 台以内立即可用,更多按需申请,同样免费。

最多 50 台电脑

¥0· 永久

以下全部功能,不限时间。注册后一分钟,第一台电脑就会出现在列表里。

  • 每台电脑的硬件和软件清单,附带变更历史
  • 硬盘被拆、部件被换或插入陌生 U 盘时立即告警
  • U 盘管控和违禁软件规则
  • 电脑运行时长、带期限的工单、保修管理
  • 180 份现成报表,每周一封邮件汇总
  • 通知发送到邮箱、Telegram 和您的系统
免费开始
按需申请

超过 50 台电脑

同样免费

产品处于早期访问阶段,上限可按需解除。告诉我们您有多少台电脑——我们开通相应数量,并协助安装。

  • 包含免费版的全部功能
  • 需要多少台就开多少台:100、500、2 000
  • 协助一次性部署到所有电脑
  • 一个工作日内回复申请
申请已收到。我们会在一个工作日内回复。
发送失败。请一分钟后再试。

我们正在把产品打磨到能发现您意想不到的问题。在此期间,无需付费。面向 IT 外包服务商的付费套餐会稍后推出,届时我们会提前通知。无论套餐如何调整,已安装的程序都会继续正常工作。

// 常见问题

大家最常问的问题,简单说明。

它能替代远程运维管理软件(RMM)吗?

不能——它补上的正是 RMM 缺的那一块。这类软件能远程连到屏幕、推送更新,但记不住电脑昨天装的是什么。HWKeeper 记住每个部件的序列号,能发现它们漏掉的调包。与它们并行安装,兼容任何一款,互不干扰。

告警发到哪里?

发到您一定能看到的地方:邮箱、Telegram、您的工单系统。严重问题立即发给总经理,其余的汇入每周汇总。

需要系统管理员吗?

不需要。安装只要一分钟,现成的规则集点几下就能启用,告警可以直接发到总经理的 Telegram。只有当您想按部门做精细配置时才用得上管理员——相应的功能也都齐全。

会给电脑带来多大负担?

几乎感觉不到。一个 10 MB 的文件,没有额外依赖库。后台运行,不弹窗口,不拖慢电脑。员工只有去翻已安装程序列表时才会知道它的存在。

如果有人直接卸载程序或者关机呢?

您同样会知道。超过一天没有联络的电脑,和被拆走的硬盘一样,都是一个事件:您能看到它何时失联、最后一份快照里有什么。跟着离职员工一起“消失”的笔记本也是这样被发现的。

程序会收集哪些数据?

只收集管控所需的数据:部件型号和序列号、软件名称和版本、已连接 U 盘的编号。员工的文档、聊天记录和文件,它既不读取,也不外传。我们盯的是硬件,不是人。

可以接入多少台电脑?

注册后立即可免费接入 50 台。更多按需申请,目前同样免费:告诉我们您有多少台电脑,我们会开通相应数量,并协助安装。

别等到盘点,才发现东西丢了。

在第一台电脑上装好程序,一分钟后它就出现在列表里。50 台以内免费,无需绑定银行卡。